
В последните дни хакери опитват да пробият данните ни чрез имейли уж от банка ОББ. За разлика от повечето неумели подобни опити, този е доста по-удачен, защото е изпратен от електронна поща, която наподобява тези на банката, използвано е банковото лого и писмото, освен че изглежда достоверно, е на безупречен български. Друг е въпросът, че даже да сте наистина клиенти на ОББ, сигурно знаете, че никоя банка не комуникира по този начин с потребителите. Затова е добре, получите ли подобен текст, да го маркирате като фишинг.
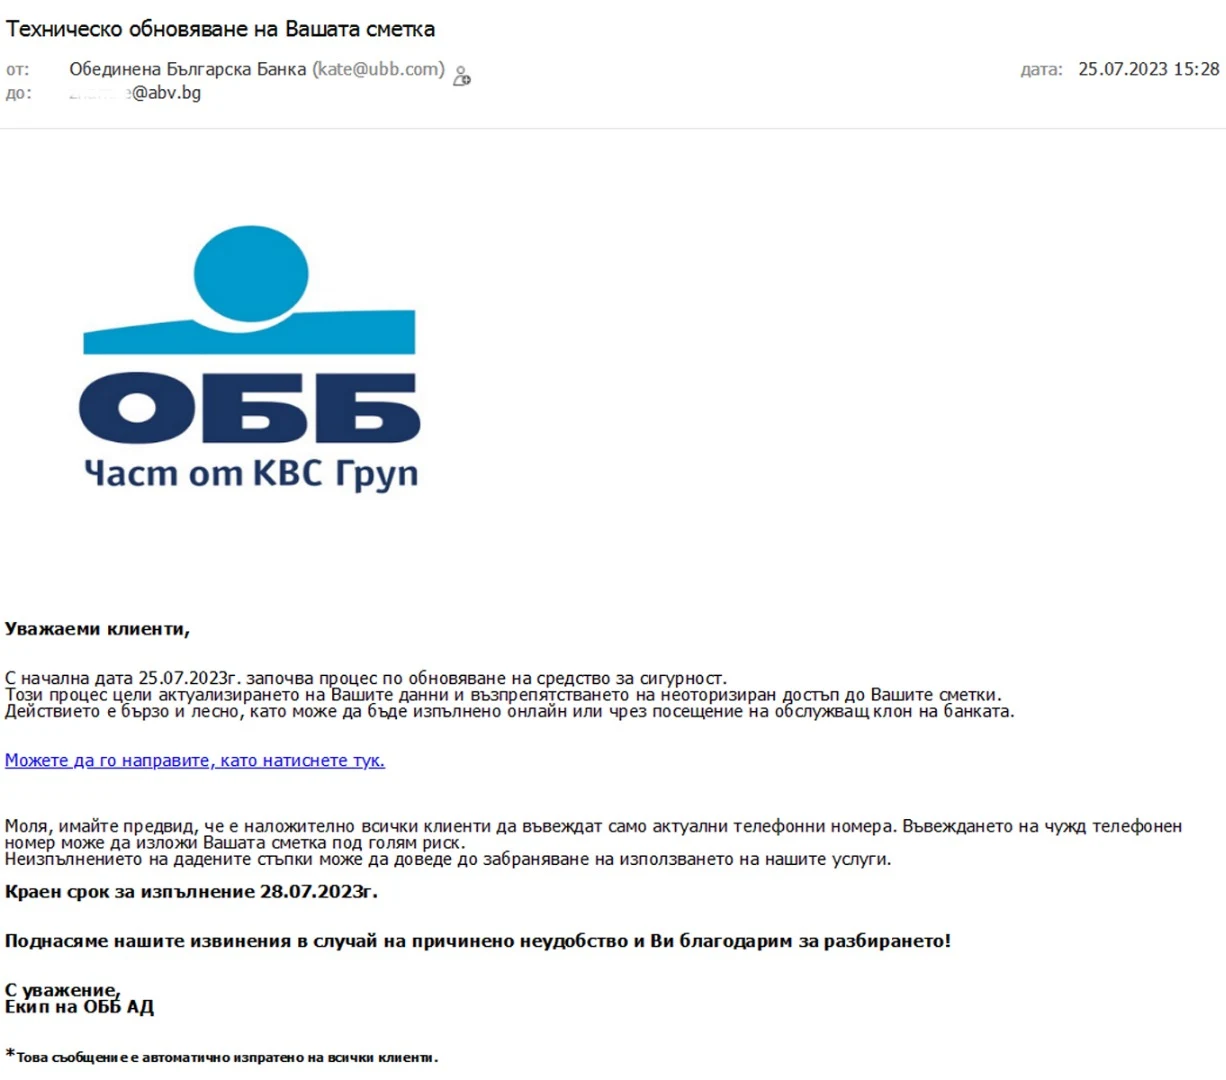
Ето и текста на писмото-примамка
„Уважаеми клиенти,
С начална дата 25.07.2023г. започва процес по обновяване на средство за сигурност.
Този процес цели актуализирането на Вашите данни и възпрепятстването на неоторизиран достъп до Вашите сметки.
Действието е бързо и лесно, като може да бъде изпълнено онлайн или чрез посещение на обслужващ клон на банката.
Можете да го направите, като натиснете тук.
Моля, имайте предвид, че е наложително всички клиенти да въвеждат само актуални телефонни номера. Въвеждането на чужд телефонен номер може да изложи Вашата сметка под голям риск.
Неизпълнението на дадените стъпки може да доведе до забраняване на използването на нашите услуги.
Краен срок за изпълнение 28.07.2023г.
Поднасяме нашите извинения в случай на причинено неудобство и Ви благодарим за разбирането!
С уважение,
Екип на ОББ АД
(Зн)
